Depuis trois semaines, un de nos clients par semaine a vu sa boîte mail Microsoft piratée. Trois entreprises de la région, trois métiers différents, et à chaque fois le même scénario. Ce n’est plus une exception : c’est devenu la routine des attaquants. La bonne nouvelle, c’est qu’un seul réglage, gratuit et déjà inclus dans votre abonnement, suffit à les arrêter.
Comment une boîte mail se fait pirater
Tout commence par un message qui ressemble à un vrai. Une facture en pièce jointe, un document partagé, un colis en attente, parfois envoyé depuis l’adresse d’un fournisseur que vous connaissez et qui s’est lui-même fait pirater. Vous cliquez. Une page s’ouvre, identique à celle de Microsoft, et vous demande de vous reconnecter. Vous tapez votre mot de passe.
À cet instant, l’attaquant le possède. Il se connecte à votre boîte depuis l’autre bout du monde, lit vos échanges, repère vos clients et vos fournisseurs, puis écrit en votre nom à tout votre carnet d’adresses. Vos contacts reçoivent le même piège, signé de votre nom. Dans les cas les plus graves, il installe une règle discrète qui détourne vos mails, ou il glisse un faux RIB dans une conversation en cours.
Un mot de passe, même long et compliqué, ne protège pas de cela : c’est vous qui le tapez sur la fausse page.
La double authentification, c’est quoi ?
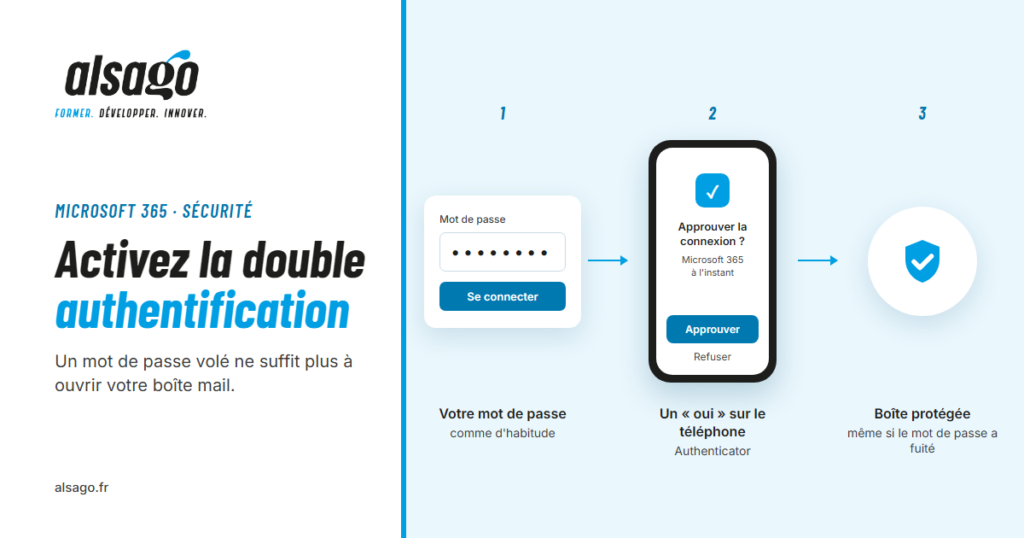
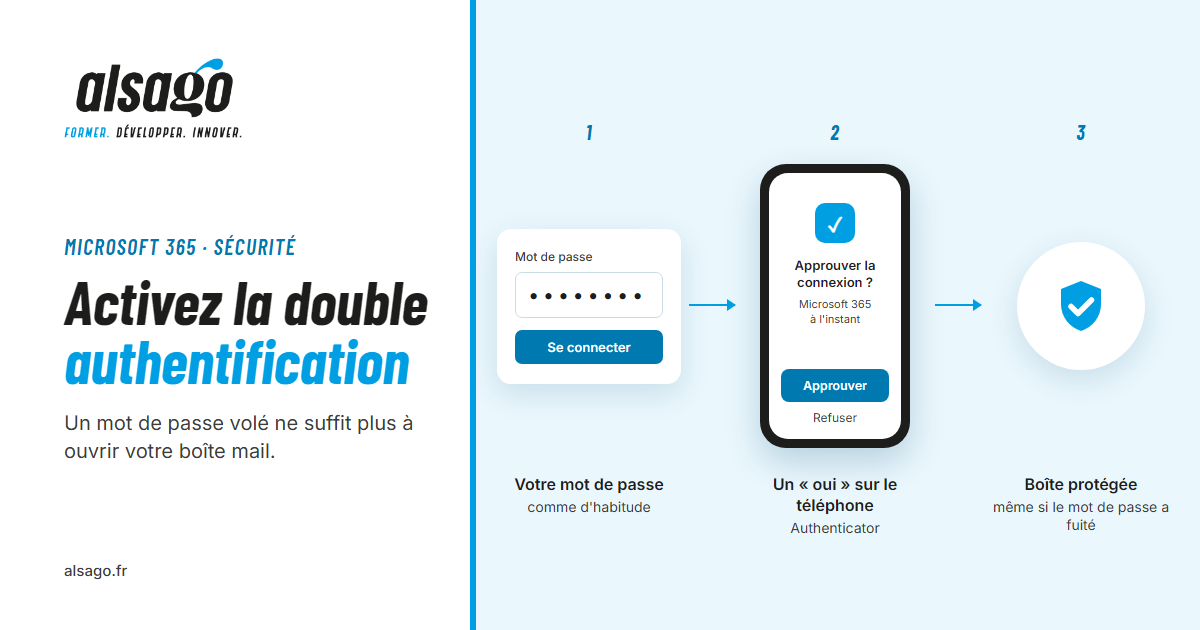
Vous la connaissez déjà sans le savoir : c’est le principe du paiement en ligne, quand votre banque vous demande de valider l’achat sur votre téléphone. Le mot de passe ne suffit plus, il faut aussi une preuve que c’est bien vous qui êtes devant l’écran.
Pour Microsoft 365, cette preuve, c’est votre téléphone. Même si l’attaquant a volé votre mot de passe, il ne peut pas aller plus loin : il lui manque votre téléphone. La connexion est bloquée, et vous êtes prévenu.
Trois façons de valider la connexion
Microsoft Authenticator, la plus simple
L’application gratuite de Microsoft, sur iPhone ou Android. Au moment de la connexion, une notification s’affiche sur votre téléphone : « Approuver la connexion ? ». Vous appuyez sur Approuver, éventuellement après avoir tapé le nombre affiché à l’écran. C’est la méthode que nous recommandons et que nous installons par défaut.
Google Authenticator, si vous l’utilisez déjà
Si vous avez déjà Google Authenticator sur votre téléphone pour d’autres comptes, vous pouvez y ajouter votre compte Microsoft. L’application affiche alors un code à six chiffres qui change toutes les trente secondes, à recopier lors de la connexion. C’est un peu moins confortable qu’une simple notification, mais tout aussi sûr.
Le code par SMS, en dépannage
Microsoft peut aussi envoyer un code par SMS. C’est mieux que rien, mais c’est la méthode la plus fragile : nous la gardons comme solution de secours, pas comme méthode principale.
Comment l’activer, pas à pas
- Installez l’application Microsoft Authenticator (ou Google Authenticator) sur votre téléphone, depuis l’App Store ou le Play Store.
- Sur votre ordinateur, rendez-vous sur mysignins.microsoft.com/security-info et connectez-vous avec votre adresse professionnelle.
- Cliquez sur Ajouter une méthode de connexion, puis choisissez Application d’authentification. Pour Google Authenticator, choisissez « Utiliser une autre application d’authentification ».
- Scannez le QR code affiché à l’écran avec l’application sur votre téléphone.
- Microsoft envoie une première demande de validation : approuvez-la, c’est terminé.
Comptez cinq minutes par personne. Ajoutez ensuite un numéro de téléphone comme méthode de secours, pour ne jamais rester bloqué.
Et pour toute l’entreprise ?
Activer la double authentification sur un compte, c’est bien. L’imposer à tous les comptes de l’entreprise, c’est mieux : il suffit d’une seule boîte non protégée pour qu’un attaquant écrive à vos clients au nom de votre société.
Côté administrateur, Microsoft propose deux voies. Les paramètres de sécurité par défaut, inclus dans tous les abonnements, imposent la double authentification à tous les utilisateurs d’un seul réglage. L’accès conditionnel, inclus dans Microsoft 365 Business Premium, permet d’affiner : exiger la validation seulement hors du bureau, bloquer les connexions depuis l’étranger, protéger davantage les comptes administrateurs.
Les questions qu’on nous pose
Est-ce que je devrai valider tous les matins ?
Non. Sur votre ordinateur habituel, la demande ne revient que de temps en temps. Elle se déclenche surtout depuis un nouvel appareil ou un nouvel endroit, c’est-à-dire précisément là où se trouve l’attaquant.
Et si je change de téléphone ?
Il faut transférer l’application vers le nouveau téléphone, ou nous demander de réinitialiser votre méthode de connexion. C’est l’affaire de quelques minutes. C’est aussi pour ça qu’on ajoute toujours une méthode de secours.
Mes salariés n’ont pas de téléphone professionnel.
L’application peut s’installer sur un téléphone personnel : elle n’a accès à rien d’autre qu’à la validation des connexions. Pour ceux qui refusent, il existe des clés de sécurité physiques, à brancher sur l’ordinateur.
Et si j’ai déjà été piraté ?
Changer le mot de passe ne suffit pas : l’attaquant a pu laisser des règles de transfert, des sessions ouvertes ou un appareil enregistré. Il faut fermer toutes les portes une par une. Appelez-nous, nous le faisons avec vous.
On s’en occupe pour vous
Si votre abonnement Microsoft 365 est géré par Alsago, une simple demande suffit : nous activons la double authentification sur vos comptes, nous installons l’application avec chaque utilisateur et nous vérifions que personne ne reste bloqué. Si votre abonnement est ailleurs, nous pouvons aussi vous accompagner.
Écrivez-nous à support@alsago.fr ou appelez le 03 89 44 06 50.
🎓 Formez vos équipes à l'intelligence artificielle — Alsago est un centre de formation certifié Qualiopi en Alsace. Découvrez nos formations à l'intelligence artificielle en Alsace : formation IA à Strasbourg, formation ChatGPT en entreprise, formation IA pour PME — finançables par votre OPCO.