Aller au contenu
  1. Accueil
  2. Formations
  3. Sécurité informatique

Former. · Organisme certifié Qualiopi

Formation sécurité informatique : les bons réflexes

En une journée, vos équipes apprennent à repérer un e-mail de phishing, à gérer leurs mots de passe, à protéger et sauvegarder les données, et à réagir correctement en cas d'incident. Sans prérequis technique.

Ce que vous saurez faire

À la sortie, face à une menace

Les objectifs pédagogiques de la formation.

Objectif 1

Identifier les principales cybermenaces

Phishing, ransomware, malware et ingénierie sociale : comment les pirates manipulent leurs victimes, et ce qui trahit un e-mail frauduleux.

Objectif 2

Appliquer les bonnes pratiques au quotidien

Navigation sécurisée, e-mails et pièces jointes, clés USB et périphériques.

Objectif 3

Gérer vos mots de passe en sécurité

Règles, gestionnaires de mots de passe et double authentification.

Objectif 4

Protéger les données sensibles

Sauvegardes 3-2-1, chiffrement, RGPD et niveaux de confidentialité.

Objectif 5

Réagir en cas d'incident

Déconnecter, ne pas payer, alerter : et savoir qui contacter.

Côté technique

Antivirus, pare-feu et sauvegardes en place

La protection de votre parc relève de notre support informatique.

Pour qui

Public et prérequis

  • Tous les collaborateurs de l'entreprise
  • Dirigeants et responsables
  • Personnel administratif et comptable
  • Toute personne utilisant un poste informatique
Prérequis

Aucun prérequis technique

  • Utilisation basique d'un ordinateur et d'internet
  • Formation accessible à tous les niveaux
  • Contenu vulgarisé, illustré d'exemples du quotidien professionnel
Votre secteurCe qui vous concerne le plus
PME industrielleRansomwares ciblant l'industrie · accès des fournisseurs et sous-traitants · sauvegarde des données de production
Cabinet médicalDonnées patients et RGPD santé · chiffrement des dossiers médicaux · messagerie sécurisée
Commerce en lignePaiements en ligne · bases de données clients · fraudes et usurpation

Programme

Programme de la formation en 1 jour

Une journée de 7 h en quatre modules : les menaces et les bonnes pratiques le matin, la protection des données et la réaction à un incident l'après-midi.

  • Phishing
  • Mots de passe
  • Sauvegardes
  • RGPD
  • Incident
  1. Matin · module 1

    Panorama des menaces

    • Les différents types de cyberattaques (phishing, ransomware, malware)
    • Ingénierie sociale : comment les pirates manipulent leurs victimes
    • Exemples réels d'attaques sur des PME et leurs conséquences
    • Chiffres clés et impact financier des cyberattaques
  2. Matin · module 2

    Bonnes pratiques au quotidien

    • Gestion des mots de passe : règles, gestionnaires, double authentification
    • Navigation sécurisée : HTTPS, sites suspects, téléchargements
    • E-mails : reconnaître un phishing, pièces jointes, liens suspects
    • Clés USB et périphériques : risques et bonnes pratiques
  3. Après‑midi · module 3

    Protection des données

    • Sauvegardes : stratégie 3-2-1, fréquence, vérification
    • Chiffrement des données sensibles et des supports
    • RGPD : obligations et bonnes pratiques de protection des données
    • Classification des données et niveaux de confidentialité
  4. Après‑midi · module 4

    Réagir en cas d'incident

    • Procédure de signalement interne en cas de suspicion
    • Les bons réflexes : déconnecter, ne pas payer, alerter
    • Qui contacter : ANSSI, cybermalveillance.gouv.fr, prestataire
    • Plan de reprise d'activité : anticiper pour limiter l'impact

Méthode et évaluation

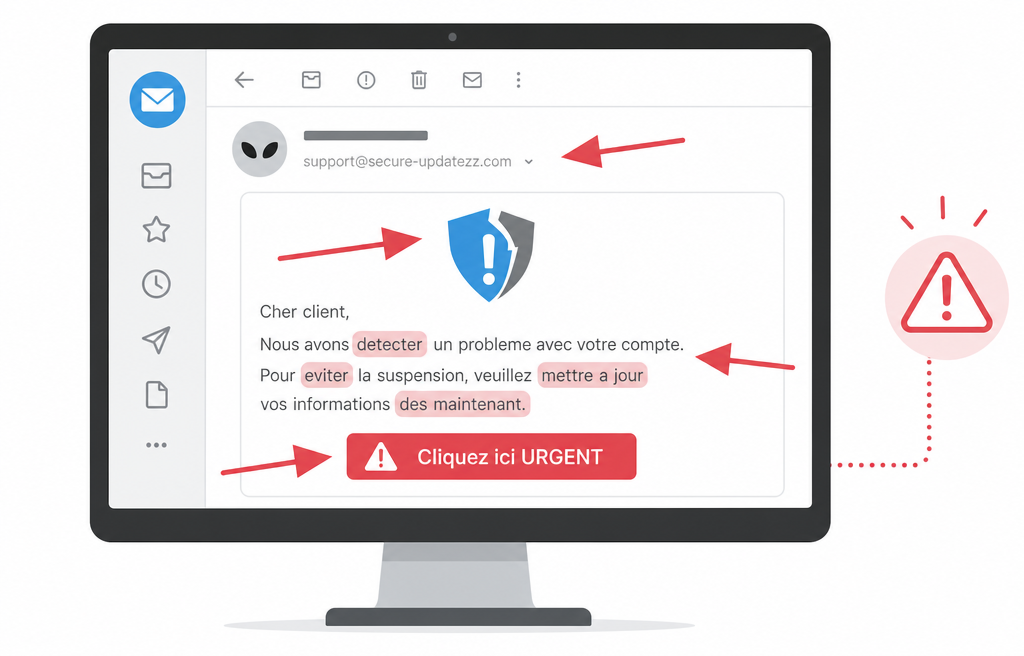
Vous vous entraînez à repérer le phishing

  1. Pendant la formation. Démonstrations en direct, exercices de détection de phishing, quiz interactifs et mises en situation.

  2. En fin de formation. QCM de validation des acquis et mise en situation pratique : identifier des e-mails frauduleux.

  3. À la sortie. Attestation de fin de formation et fiches réflexes remises à chaque participant.
Moyens techniques

  • Salle équipée avec vidéoprojecteur
  • Exemples concrets d'attaques et analyse d'e-mails suspects
  • Fiches réflexes à conserver
Exercice de détection de phishing : les indices d'un e-mail frauduleux signalés par des flèches
Exemple d'exercice de détection de phishing.

Infos pratiques

Durée, tarif, financement

Alsago est un organisme certifié Qualiopi au titre de la catégorie actions de formation.

Durée et groupe
1 jour (7 h) 3 à 15 participants ; session inter-entreprises ouverte dès 4 inscrits
Tarif
Intra : 1 000 € HT par jour Inter : à partir de 300 € HT par personne et par jour. Devis gratuit.
Lieux et modalité
Présentiel Rixheim (31a rue de Mulhouse), Strasbourg (5A/9 rue des Mineurs) ou dans vos locaux. Distanciel bientôt disponible.
Délai d'accès
30 jours Une session par mois à Rixheim et à Strasbourg ; dates communiquées sur demande ou à l'inscription
Financement
Prise en charge possible, jusqu'à 100 % selon votre OPCO Votre entreprise fait la demande ; nous fournissons devis, programme et convention. Les dispositifs
Accessibilité
Référent handicap : Mathias Andreanszky Accessible PMR. 03 89 44 06 50 · contact@alsago.fr pour étudier les adaptations possibles
Annulation
Selon nos CGV, article 18 Plus de 15 jours ouvrés avant : sans frais ; de 15 à 8 jours ouvrés : 50 % ; moins de 8 jours ouvrés ou absence : 100 %
Suivi
30 jours par e-mail après la formation Pour vos questions, dans la limite d'un usage raisonnable

Qui vous forme

L'équipe qui fait aussi le support

10ans d'Alsago en Alsace

18ans d'expérience EBP et informatique

2sites : Rixheim et Strasbourg

30jours de suivi par e-mail après formation

  • Formation et support au même endroit. Le formateur, le technicien et le référent EBP se parlent : vous n'expliquez votre entreprise qu'une fois.
  • Au-delà de la sensibilisation. Antivirus professionnel, pare-feu, sauvegardes automatiques et accompagnement RGPD relèvent de notre support informatique.
  • De Strasbourg à Mulhouse. Siège à Rixheim, antenne à Strasbourg, ou formation de toute l'équipe dans vos locaux.
À lire : 7 réflexes de sécurité pour les TPE

FAQ formation sécurité informatique

Est-ce adapté aux non-techniciens ?

Oui. La formation est conçue pour tous les collaborateurs, sans aucun prérequis technique. Le contenu est vulgarisé et illustré par des exemples concrets du quotidien professionnel.

Peut-on former tous les salariés ?

Oui, en intra-entreprise, dans vos locaux. Chaque session accueille de 3 à 15 participants : pour un effectif plus important, nous organisons plusieurs sessions.

Qui contacter si l'on est victime d'une attaque ?

C'est l'objet du dernier module : la procédure de signalement interne, les bons réflexes (déconnecter, ne pas payer, alerter), puis les interlocuteurs : l'ANSSI, cybermalveillance.gouv.fr et votre prestataire informatique.

Je suis dirigeant non salarié : quel financement ?

Selon votre activité, vous pouvez solliciter l'AGEFICE (commerce et services), le FAFCEA (artisans) ou le FIF-PL (professions libérales). Les demandeurs d'emploi peuvent se tourner vers France Travail (AIF). Qualiopi ne garantit pas un financement : la décision revient au fonds sollicité. Nous fournissons le devis, le programme et la convention (financer votre formation).

Et après la formation ?

Nous pouvons réaliser un audit de sécurité complémentaire pour évaluer vos pratiques, puis mettre en place les protections techniques avec notre support informatique.

On en parle ?
Dites-nous ce qui vous freine. On vous rappelle sous 48 h ouvrées.

03 89 44 06 50

Lundi–vendredi, 7 h–18 h · appel direct, sans standard · nous écrire

Décrire mon projet pour un devis

Être rappelé

Vos données servent uniquement à vous rappeler. Politique de confidentialité.